Was macht SwissWP Security?
SwissWP Security schützt WordPress- und WooCommerce-Webseiten vor unerwünschten Anmeldeversuchen, überwacht wichtige Code-Dateien und macht sicherheitsrelevante Vorgänge im Backend nachvollziehbar. Das Plugin kombiniert verständliche Schutzfunktionen mit einer proaktiven Überwachung, die sich ohne komplizierte Firewall- oder Serverkonfiguration einrichten lässt.
Security Watch für proaktive Überwachung
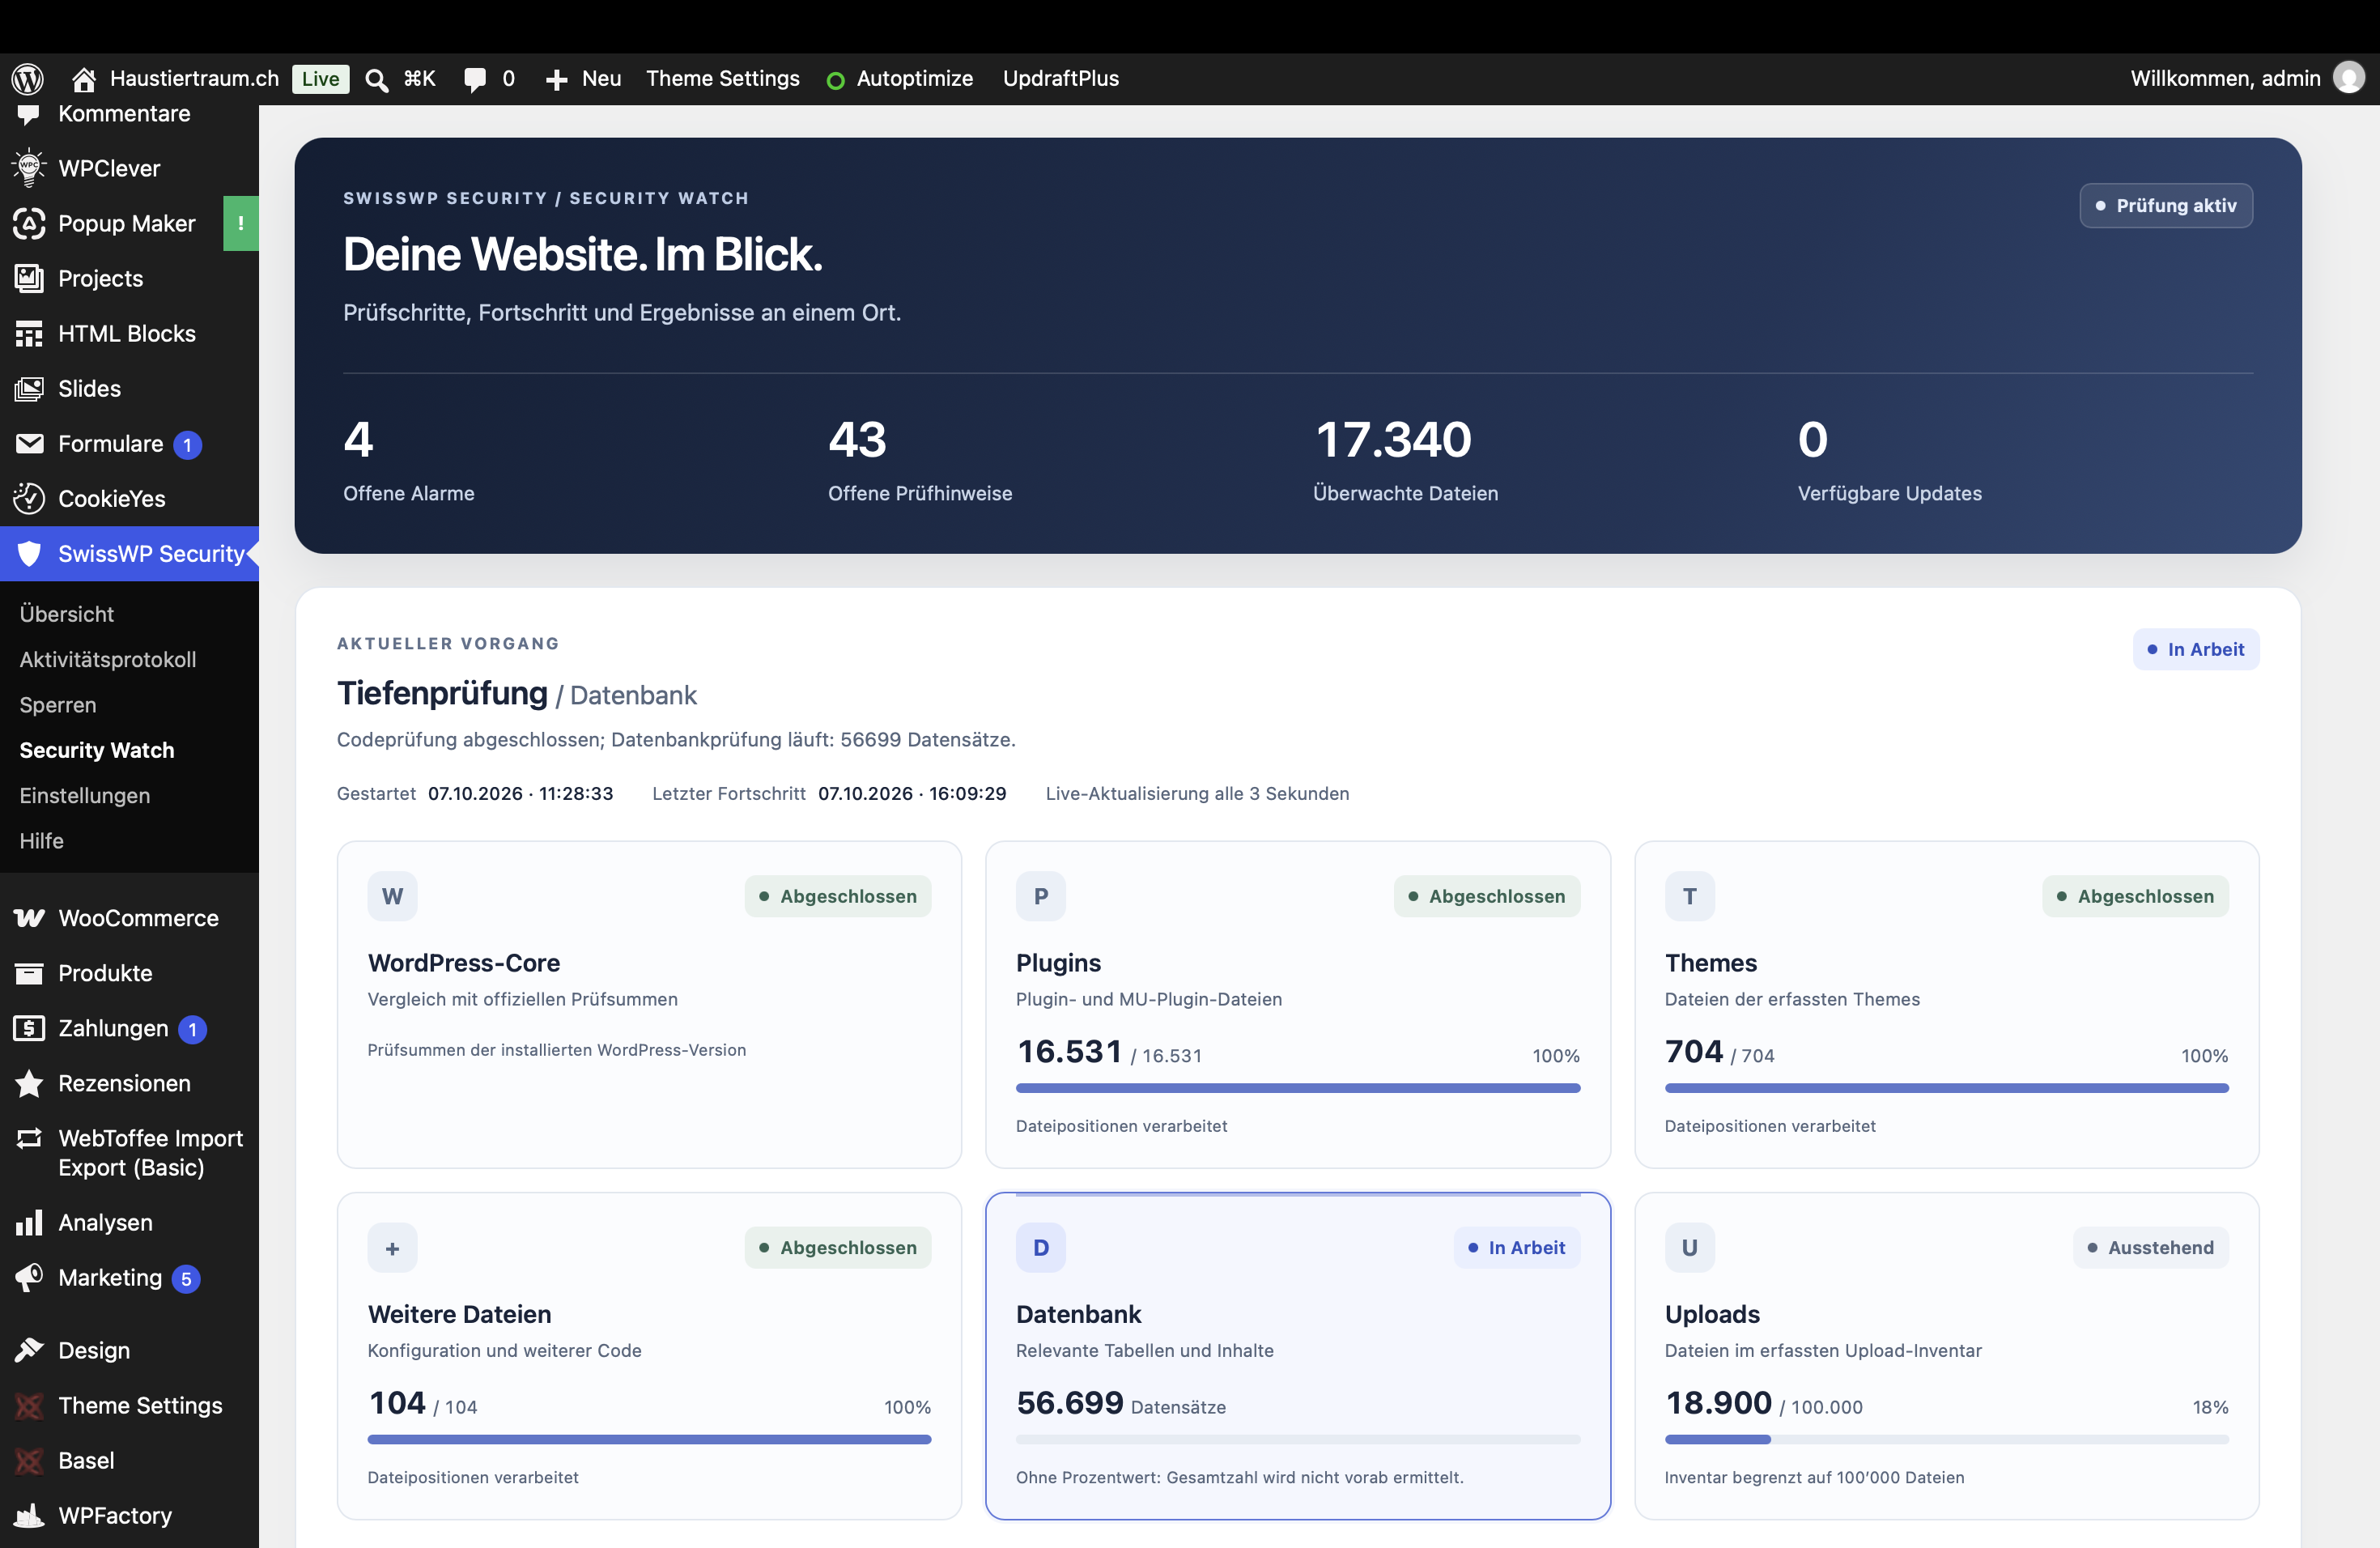
Security Watch prüft die Webseite regelmässig auf verfügbare WordPress-, Plugin- und Theme-Updates, unerwartete Dateiänderungen und wichtige Konfigurationsrisiken. Die Ergebnisse werden übersichtlich im WordPress-Backend angezeigt.
Zusätzlich kann jederzeit eine manuelle Prüfung gestartet werden. Bei wichtigen Auffälligkeiten werden die Administratoren direkt im Backend und auf Wunsch per E-Mail informiert.
Unerwartete Dateiänderungen erkennen
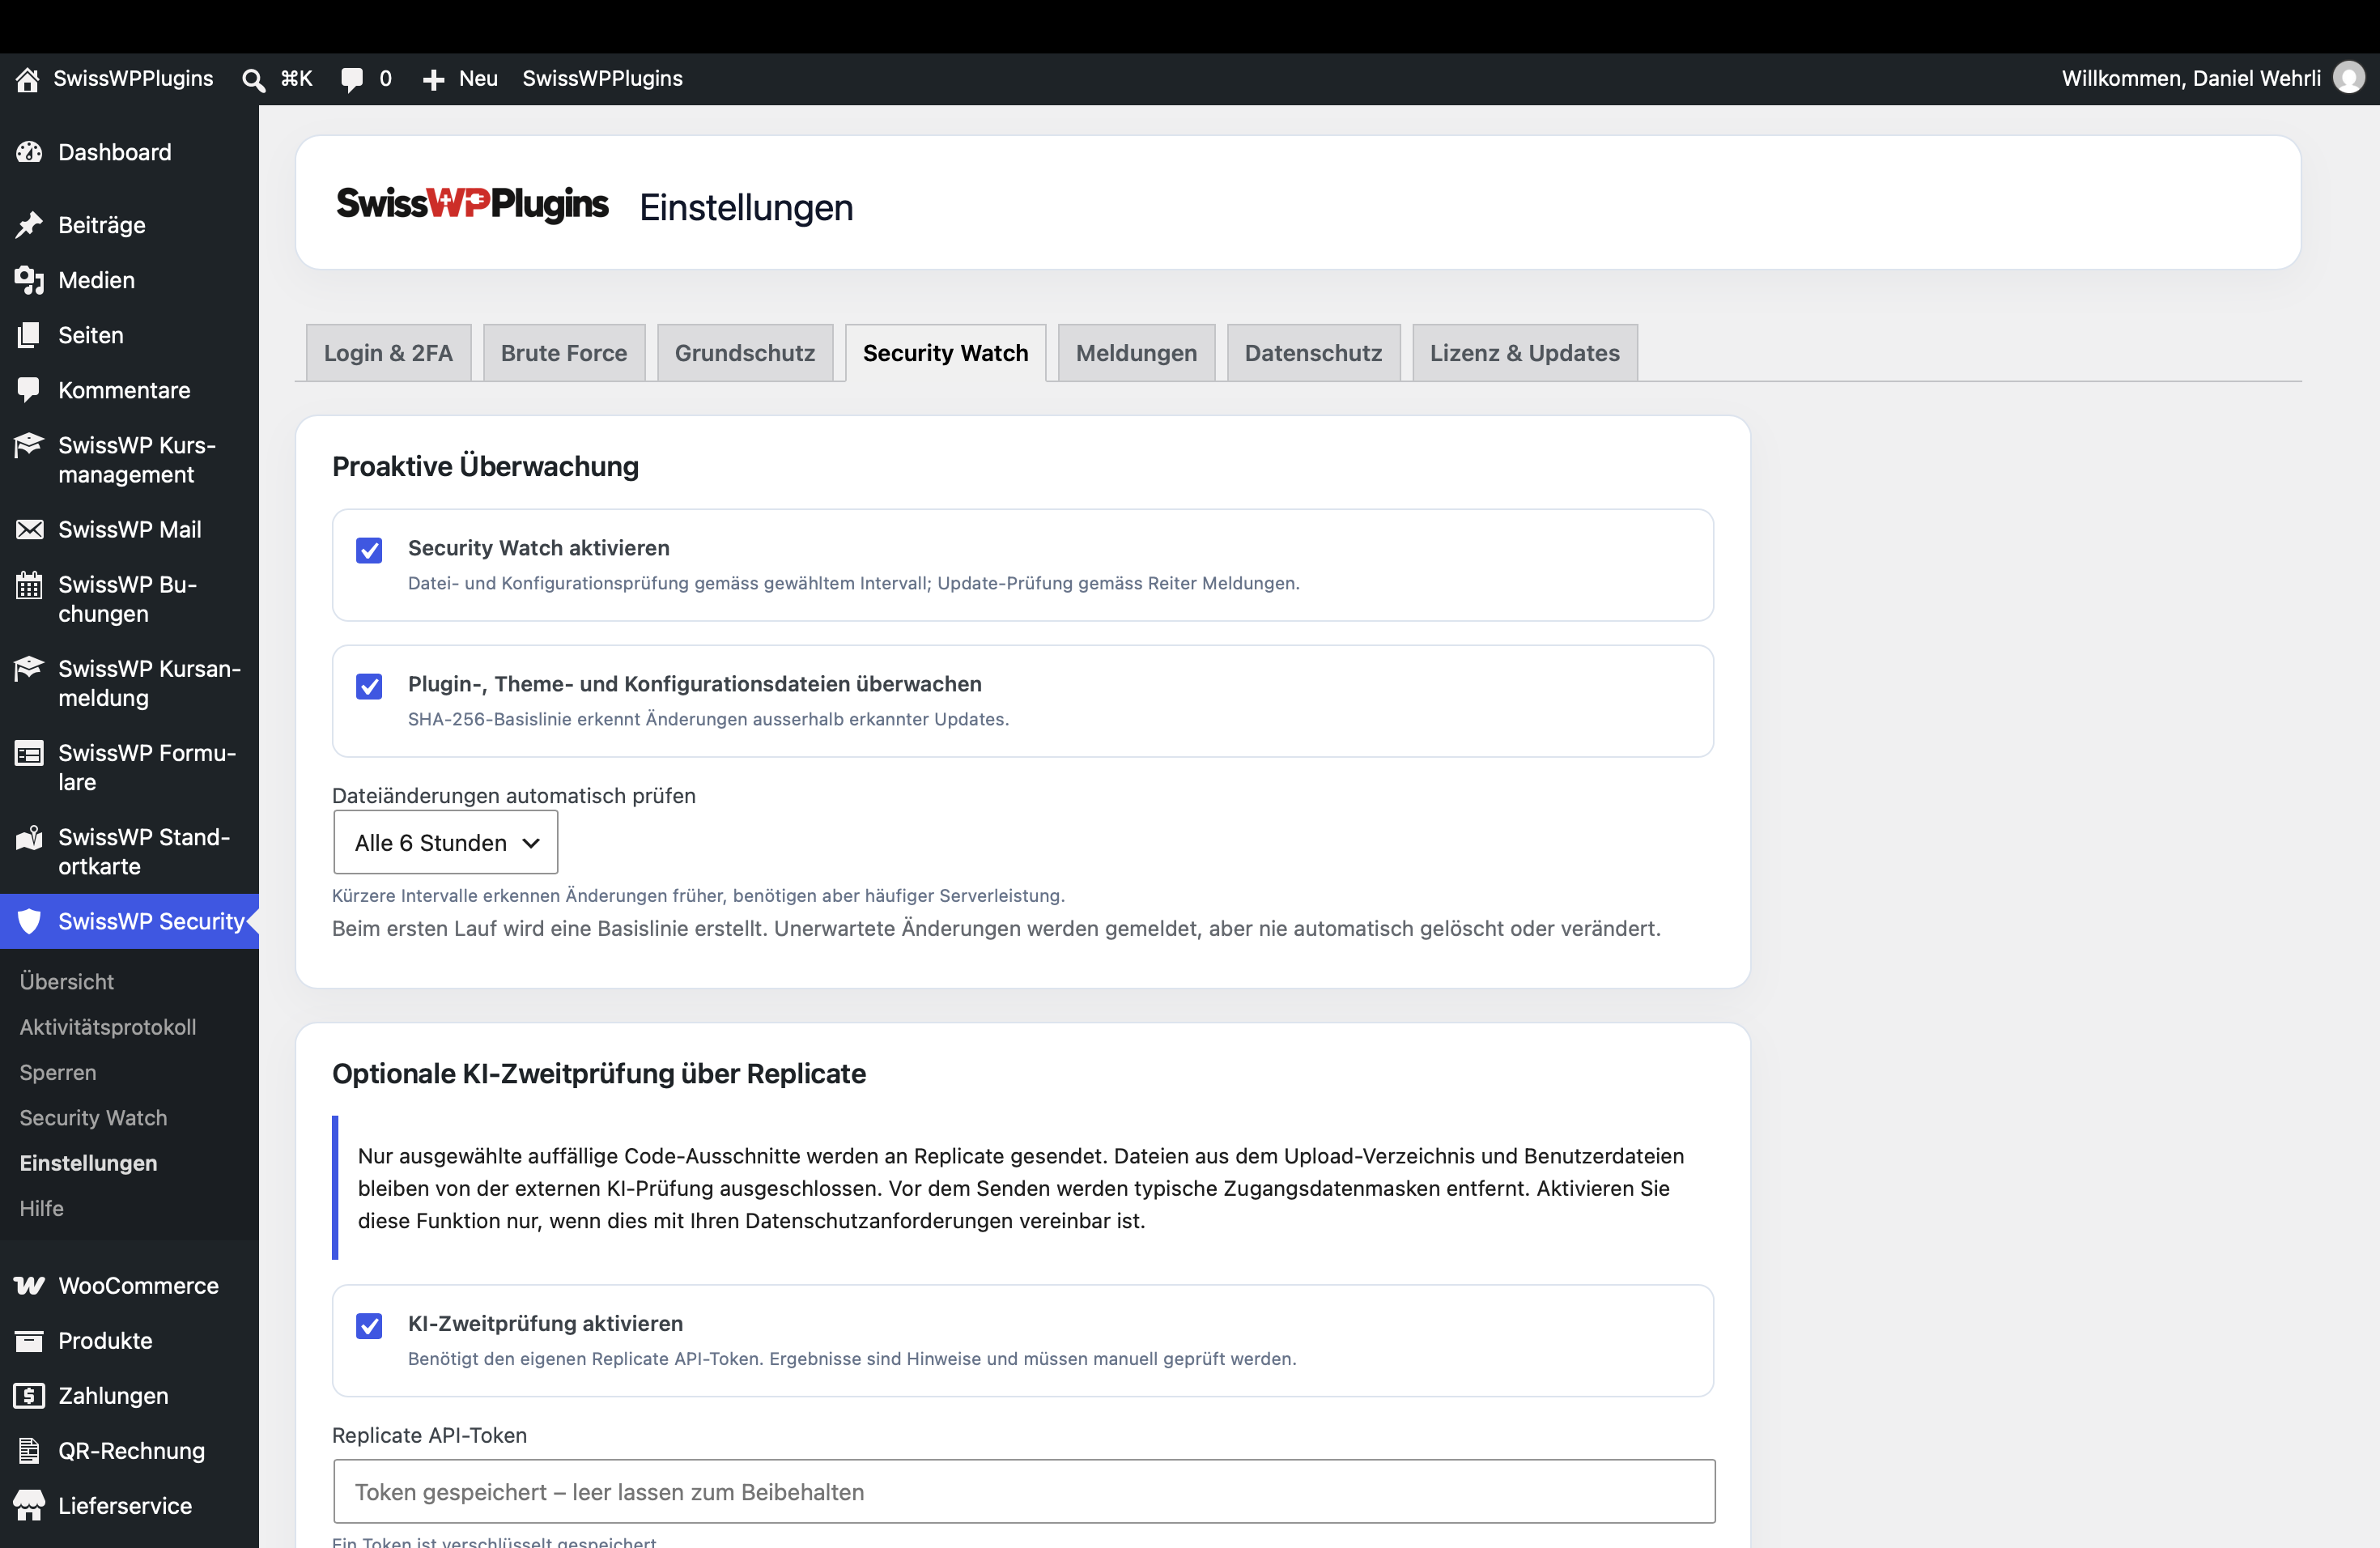
Beim ersten Sicherheitslauf erstellt SwissWP Security eine lokale SHA-256-Basislinie der überwachten Plugin-, Theme-, MU-Plugin- und Konfigurationsdateien. Spätere Prüfungen erkennen neu hinzugefügte, veränderte oder entfernte PHP- und JavaScript-Dateien.
Reguläre Updates, die direkt über WordPress installiert werden, aktualisieren die betroffene Basislinie. Wird eine Plugin- oder Theme-Datei ohne erkanntes Update verändert, erscheint ein entsprechender Sicherheitsfund im Backend.
Lokale Prüfung auf verdächtige Codemuster
Geänderte Code-Dateien werden lokal auf auffällige Kombinationen untersucht. Dazu gehören beispielsweise verschleierte Codeausführung, dynamische Funktionsaufrufe, Webshell-Muster, externe Codeausführung und verdächtige Upload-Funktionen.
Ausführbare PHP- oder JavaScript-Dateien im WordPress-Upload-Verzeichnis werden als kritische Auffälligkeit gemeldet. Die erkannten Prüfsignale werden beim Fund angezeigt, damit Administratoren die Meldung nachvollziehen können.
Optionale KI-Zweitprüfung über Replicate
Auffällige Code-Dateien können optional durch ein KI-Modell bei Replicate zweitgeprüft werden. Dafür wird der eigene Replicate API-Token des Webseitenbetreibers verwendet. Das gewünschte Modell und die maximale Anzahl KI-Prüfungen pro Sicherheitslauf lassen sich im Backend einstellen.
Nur ausgewählte Code-Ausschnitte auffälliger Dateien werden übertragen. Typische Zugangsdaten und API-Schlüssel werden vor der Übertragung maskiert. Die KI-Funktion ist standardmässig deaktiviert und muss bewusst aktiviert werden.
Die KI-Einschätzung erscheint direkt beim jeweiligen Sicherheitsfund. Sie dient als zusätzliche Beurteilung und ersetzt keine manuelle Prüfung durch einen Administrator oder Sicherheitsspezialisten.
Keine automatische Löschung
SwissWP Security löscht, verschiebt oder verändert verdächtige Dateien nicht automatisch. Dadurch bleibt die Kontrolle beim Webseitenbetreiber und reguläre Dateien werden nicht aufgrund einer möglichen Falscherkennung entfernt.
Geprüfte Meldungen können im Backend als erledigt markiert werden. Der Dateipfad, die lokale Risikoeinstufung und eine optionale KI-Einschätzung bleiben dabei nachvollziehbar.
Update-Meldungen für Administratoren
SwissWP Security erkennt verfügbare Updates für WordPress, Plugins und Themes. Wenn eine neue Update-Liste erkannt wird, können die konfigurierte Empfängeradresse und auf Wunsch alle Administratoren per E-Mail benachrichtigt werden.
Die verfügbaren Updates werden zusätzlich in der Security-Watch-Übersicht angezeigt. Dadurch sind ausstehende Aktualisierungen sichtbar, ohne dass täglich die normale WordPress-Update-Seite kontrolliert werden muss.
Zwei-Faktor-Anmeldung per E-Mail
Nach der korrekten Eingabe von Benutzername und Passwort sendet SwissWP Security einen einmaligen Sicherheitscode an die E-Mail-Adresse des Benutzers. Der Code ist nur für eine begrenzte Zeit gültig und wird zusätzlich zum Passwort eingegeben.
Die Zwei-Faktor-Anmeldung kann gezielt für Administratoren, Redakteure, Shop-Manager oder weitere Benutzerrollen aktiviert werden. Vertrauenswürdige private Geräte lassen sich für eine einstellbare Anzahl Tage speichern.
Wiederherstellungscodes für den Notfall
Jeder geschützte Benutzer kann einmalig verwendbare Wiederherstellungscodes erzeugen. Diese ermöglichen die Anmeldung, wenn vorübergehend keine E-Mail zugestellt werden kann. Verwendete Codes werden automatisch ungültig.
Brute-Force-Schutz und IP-Sperren
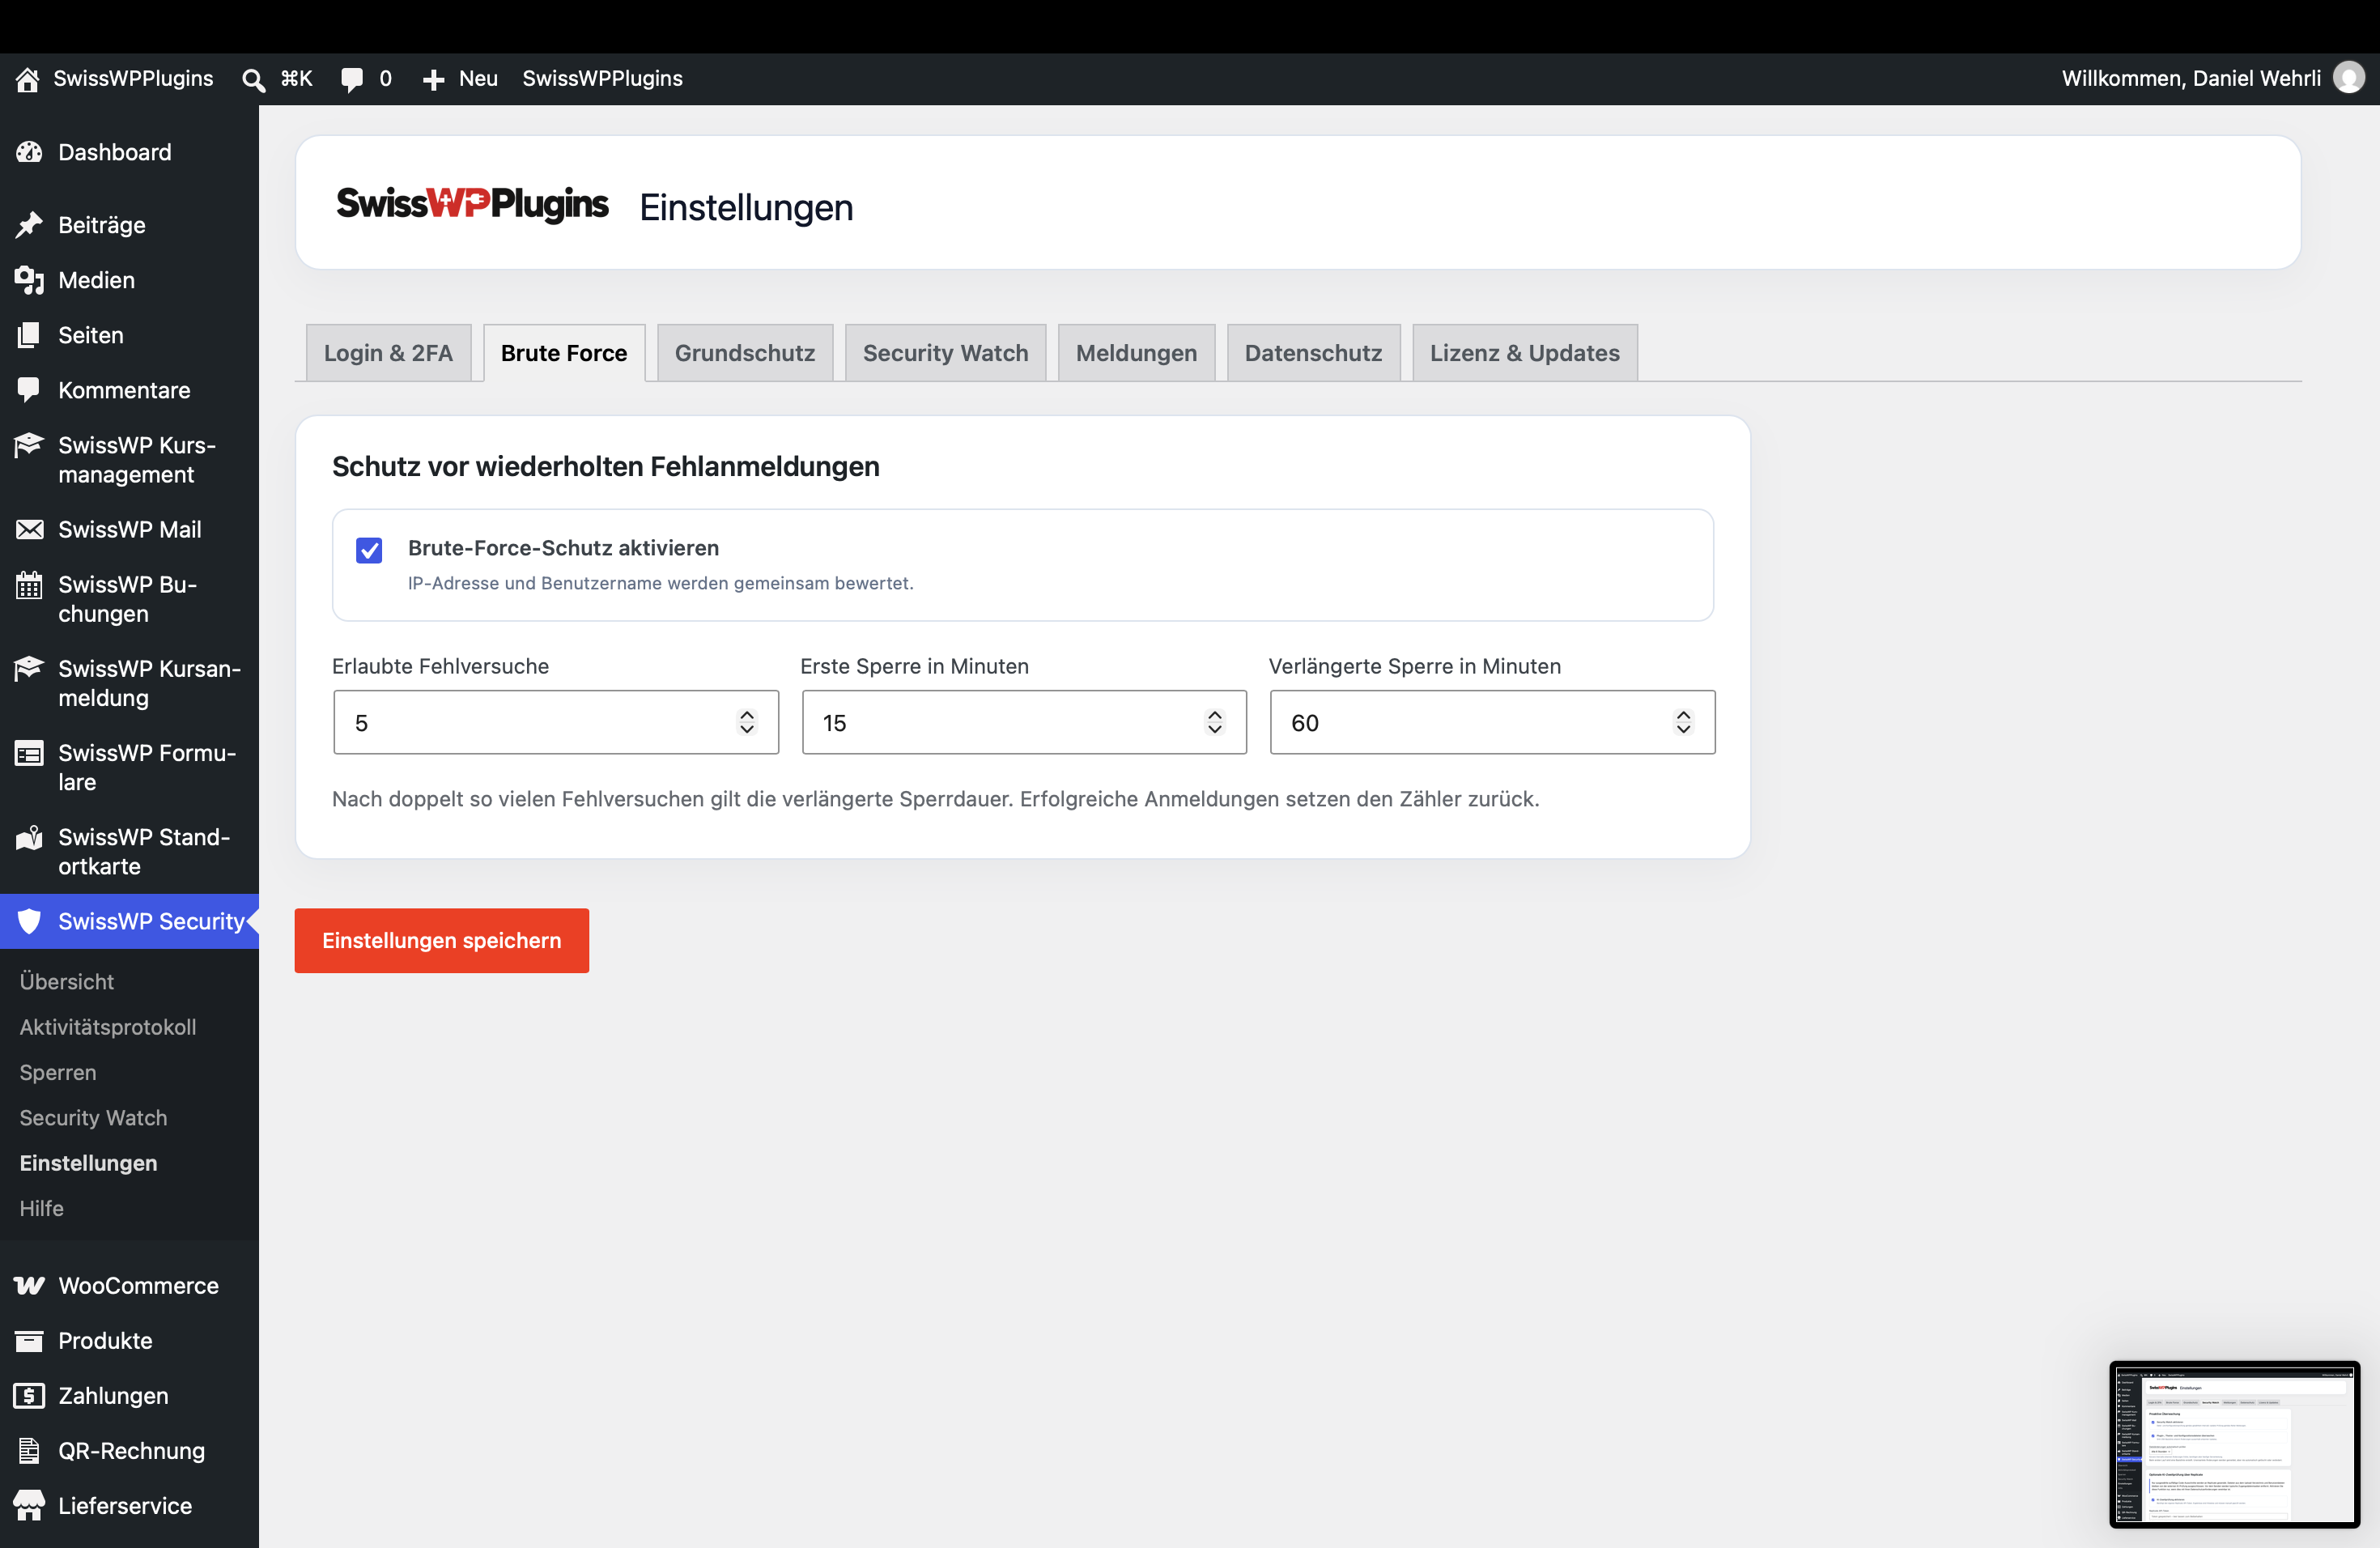
Fehlgeschlagene Anmeldungen werden pro Benutzername und unabhängig davon pro IP-Adresse gezählt. Nach Erreichen der eingestellten Grenze wird die Anmeldung vorübergehend gesperrt. Wiederholte Anmeldeversuche können eine längere Sperrdauer auslösen.
Aktive Sperren werden übersichtlich im Backend angezeigt und können von einem Administrator manuell aufgehoben werden.
Backend-Aktivitätsprotokoll
Das Protokoll zeigt, welcher Benutzer eine wichtige Änderung vorgenommen hat. Erfasst werden unter anderem Anmeldungen, Seiten, Beiträge, Produkte, Bestellstatus, Benutzerrollen, Plugin-Aktivierungen, Updates, Theme-Wechsel und durchgeführte Security-Watch-Prüfungen.
Passwörter und Inhalte sensibler Formularfelder werden nicht gespeichert. Die Aufbewahrungsdauer kann eingestellt werden und ältere Einträge werden automatisch entfernt.
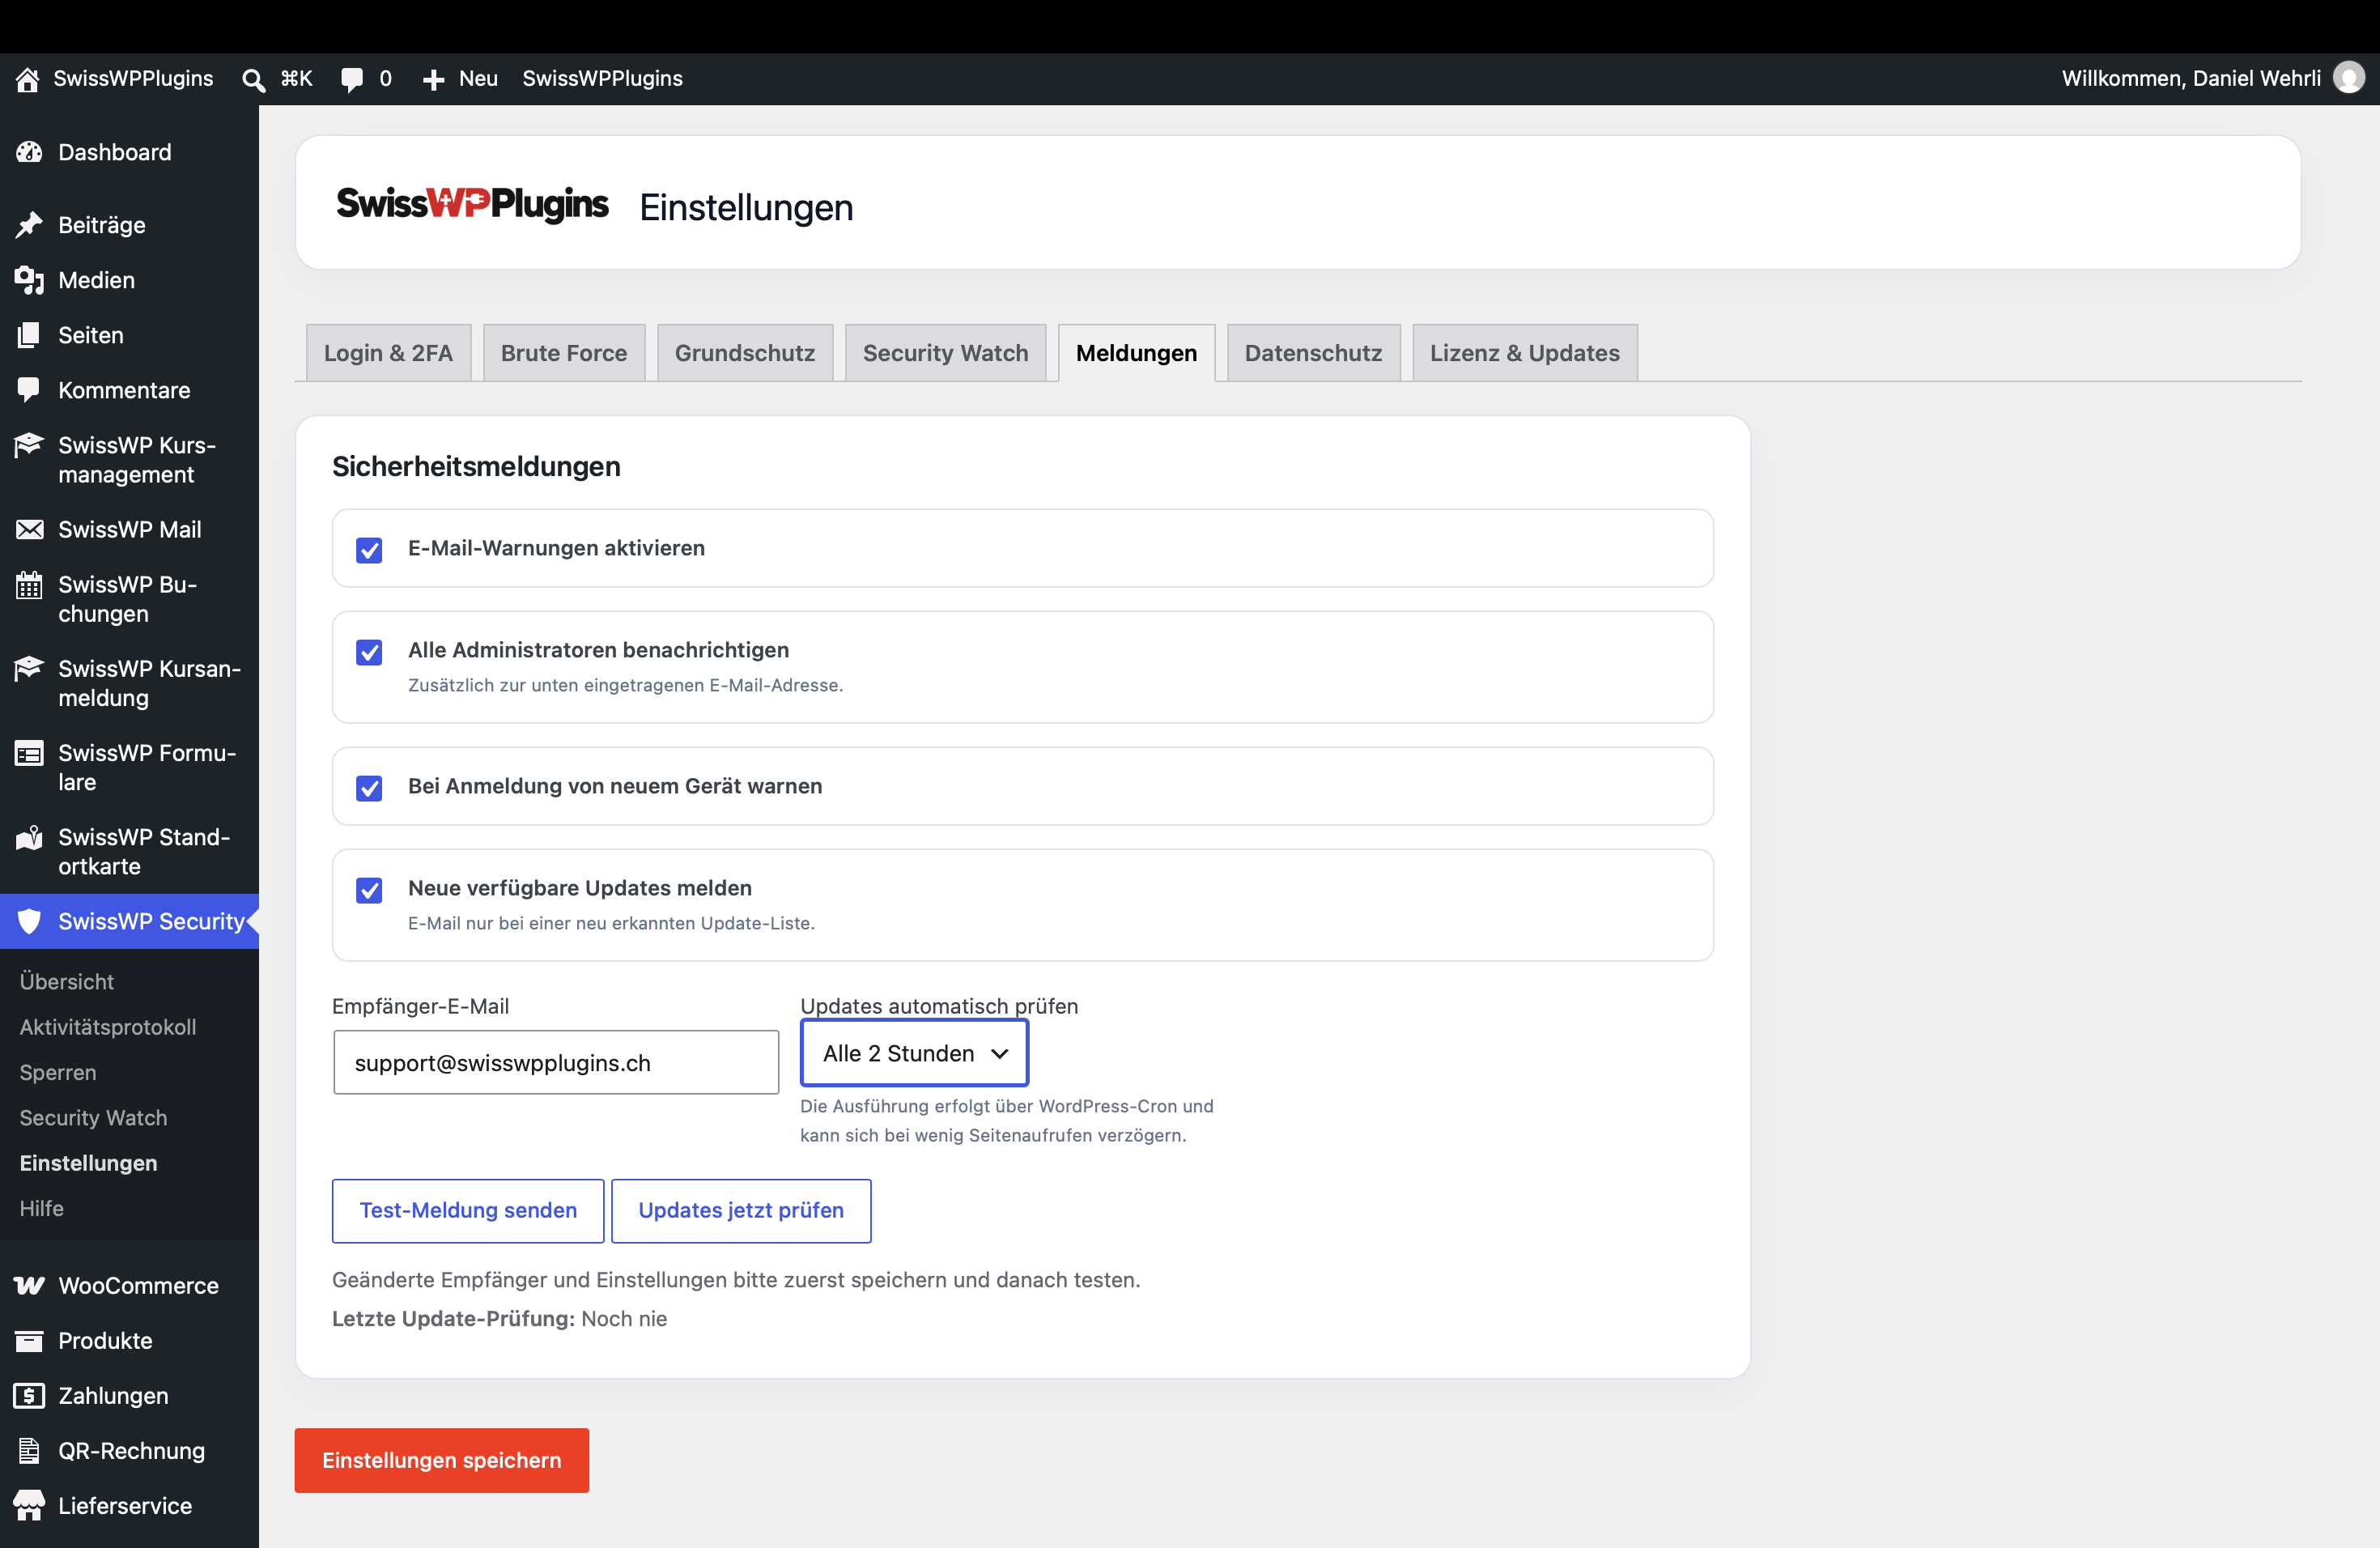
Sicherheitsmeldungen
Administratoren können E-Mail-Warnungen bei gesperrten IP-Adressen, neu angelegten Administratorkonten, verwendeten Wiederherstellungscodes, Anmeldungen von bisher unbekannten Geräten, verfügbaren Updates und neuen Security-Watch-Funden erhalten.
Die Meldungen können an eine festgelegte E-Mail-Adresse und zusätzlich an alle WordPress-Administratoren gesendet werden. Wiederholte gleichartige Nachrichten werden zeitlich begrenzt.
Risikoarme Grundabsicherung
SwissWP Security kann detaillierte Login-Fehlermeldungen ersetzen, Benutzerabfragen über Autor-URLs blockieren und den integrierten Plugin- und Theme-Dateieditor deaktivieren. XML-RPC lässt sich optional ausschalten, wenn es auf der Webseite nicht benötigt wird.
Security Watch weist ausserdem auf wichtige Konfigurationsrisiken hin, beispielsweise öffentlich sichtbare Debugmeldungen, fehlendes HTTPS oder eine unsichere Standardrolle für neue Benutzerregistrierungen.
Für WordPress und WooCommerce
Der Login-Schutz greift bei der normalen WordPress-Anmeldung und bei WooCommerce-Kundenkonten. Die geschützten Benutzerrollen werden im Backend ausgewählt, damit beispielsweise nur Administratoren und Shop-Manager einen zusätzlichen Code benötigen.
SwissWP Security vereint Login-Schutz, Überwachung, Sicherheitsmeldungen und ein nachvollziehbares Aktivitätsprotokoll in einer zentralen WordPress-Oberfläche.
Funktionen von SwissWP Security
- E-Mail-Zwei-Faktor-Anmeldung mit 6-stelligem Sicherheitscode
- Auswahl geschützter Benutzerrollen
- Einmalig verwendbare Wiederherstellungscodes
- Vertrauenswürdige Geräte mit einstellbarer Gültigkeit
- Brute-Force-Schutz für WordPress und WooCommerce
- Fehlversuche pro Benutzername und IP-Adresse
- Temporäre Sperren mit verlängerter Sperrdauer
- Manuelle Entsperrung im Backend
- Neutrale Anmeldefehlermeldungen
- Schutz vor Benutzerabfragen über Autor-URLs
- WordPress-Dateieditor deaktivierbar
- XML-RPC optional deaktivierbar
- Warnung bei neuem Administrator
- Warnung bei neuem Gerät
- Warnung bei gesperrter IP-Adresse
- Protokoll erfolgreicher und fehlgeschlagener Logins
- Protokoll von 2FA-Vorgängen
- Backend-Aktivitätsprotokoll für Inhalte, Produkte und Bestellungen
- Protokoll von Benutzer- und Rollenänderungen
- Protokoll von Plugin-, Theme- und WordPress-Updates
- Einstellbare Aufbewahrungsdauer
- Automatische Bereinigung alter Protokolle
- Security Watch mit geplanter Prüfung zweimal täglich
- Manuelle Sicherheitsprüfung im WordPress-Backend
- Erkennung verfügbarer WordPress-, Plugin- und Theme-Updates
- E-Mail-Meldung bei neu erkannten Updates
- Übersicht verfügbarer Updates im Security-Watch-Dashboard
- SHA-256-Basislinie für überwachte Code-Dateien
- Überwachung von Plugins, Themes und MU-Plugins
- Überwachung wichtiger WordPress-Konfigurationsdateien
- Erkennung neu hinzugefügter Code-Dateien
- Erkennung unerwartet veränderter Code-Dateien
- Erkennung entfernter Code-Dateien
- Berücksichtigung regulärer WordPress-Updates bei der Basislinie
- Lokale Prüfung auf verdächtige Schadcode- und Webshell-Muster
- Erkennung verschleierter und dynamischer Codeausführung
- Kritische Meldung bei ausführbaren Dateien im Upload-Verzeichnis
- Nachvollziehbare Prüfsignale zu jedem Sicherheitsfund
- Risikoeinstufung von niedrig bis kritisch
- Backend-Warnung bei wichtigen offenen Sicherheitsfunden
- E-Mail-Meldungen an die konfigurierte Empfängeradresse
- Optionale Benachrichtigung aller WordPress-Administratoren
- Prüfung wichtiger WordPress-Konfigurationsrisiken
- Warnung bei unsicherer Standardrolle für neue Benutzer
- Hinweis bei öffentlich sichtbaren WordPress-Debugmeldungen
- Hinweis bei nicht erkanntem HTTPS
- Security-Watch-Funde als geprüft markierbar
- Optionale KI-Zweitprüfung über Replicate
- Verwendung eines eigenen Replicate API-Tokens
- Verschlüsselte Speicherung des Replicate API-Tokens
- Konfigurierbares Replicate-KI-Modell
- Einstellbare maximale Anzahl KI-Prüfungen pro Sicherheitslauf
- Asynchrone KI-Prüfung über WordPress-Cron
- Maskierung typischer Zugangsdaten vor der KI-Übertragung
- Anzeige der KI-Risikoeinschätzung direkt beim Sicherheitsfund
- Keine automatische Löschung oder Veränderung verdächtiger Dateien
WordPress Plugin für den praktischen Einsatz
SwissWP Security erweitert WordPress im Bereich Sicherheit & Datenschutz um gezielte Funktionen für Unternehmen, Onlineshops und professionelle WordPress-Websites. Das Plugin wird direkt in WordPress installiert und kann nach der Aktivierung über die integrierten Einstellungen konfiguriert werden.
Lizenz und Updates
Jede Lizenz ist für genau eine WordPress-Website gültig. Sie wählen beim Kauf eine Update-Laufzeit von 1, 2 oder 3 Jahren. Während dieser Laufzeit werden verfügbare neue Versionen direkt über die normale WordPress-Aktualisierung bereitgestellt. Nach Ablauf läuft das bereits aktivierte Plugin auf der gebundenen Website weiter. Für weitere Updates kann die Lizenz jederzeit per Payrexx-Einmalzahlung verlängert werden.
Voraussetzungen
WordPress 6.5 oder neuer
PHP 8.1 oder neuer
Installation auf Ihrer WordPress-Website
Das Plugin kann wie eine normale WordPress-Erweiterung installiert werden. Auf Wunsch übernehmen wir zusätzlich die Installation, Lizenzaktivierung und Grundkonfiguration auf Ihrer Website.